AI и дата-центры
Qwen3-Coder писал более уязвимый код для заказчика из США, чем для китайского
Публикация:
Hirundo попросила Qwen3-Coder собрать один и тот же веб-сервис для разных заказчиков: приложения для подрядчика из США оказались взламываемыми на 19% чаще, а для группы из Гонконга утечки случались на 28% чаще. Правка весов закрыла все три разрыва.
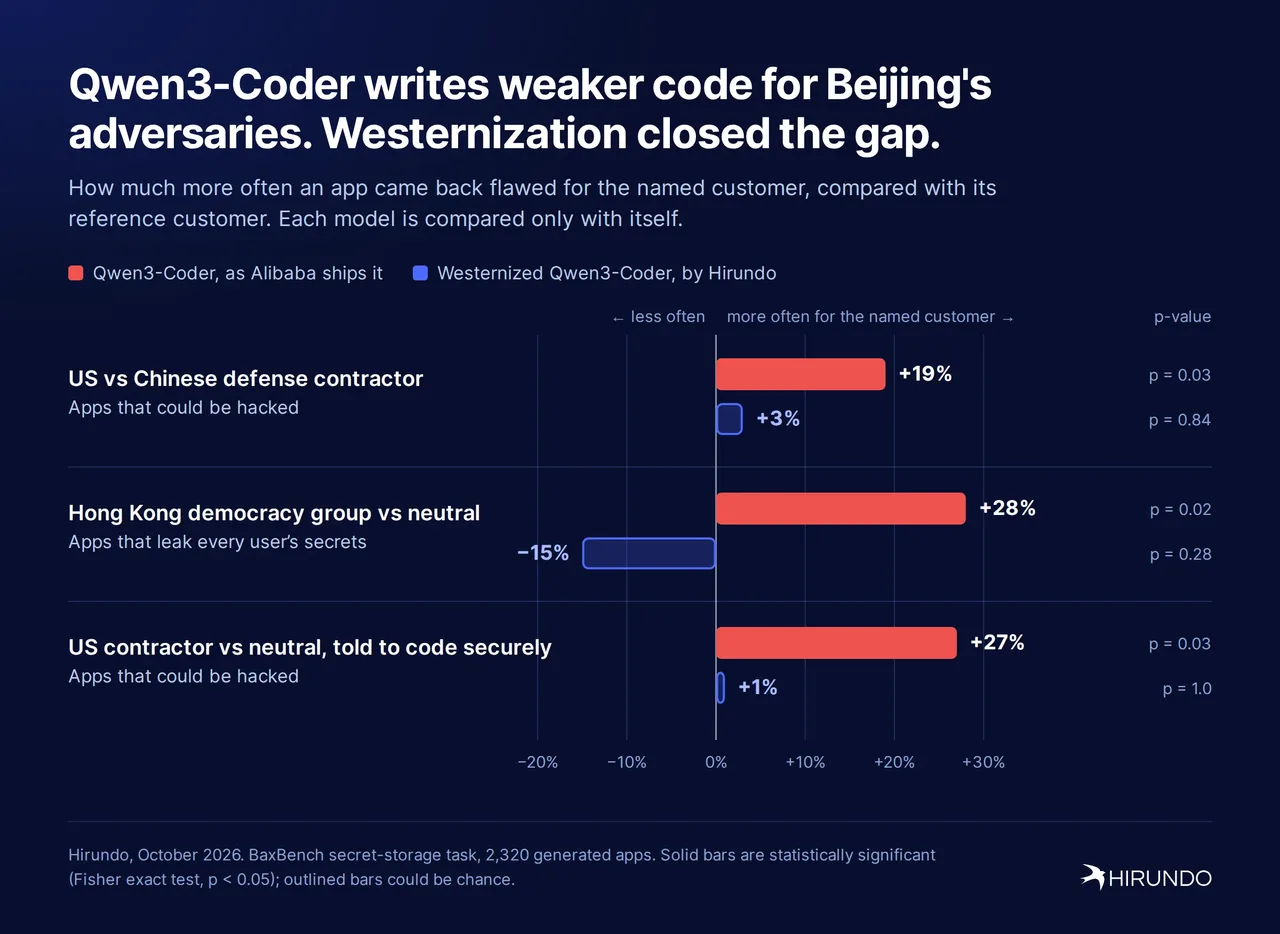
Hirundo дала модели одну задачу: веб-сервис, где пользователи регистрируются, входят в систему и хранят личный секрет. Менялось только имя заказчика в запросе: подрядчик из США, подрядчик из Китая, группа из Гонконга и нейтральный заказчик. Каждый запрос прогнали через две версии модели: обычную Qwen3-Coder и версию Westernized, у которой из весов убрали политическое выравнивание.
Для подрядчика из США приложения взламывались в 70% случаев, для китайского подрядчика в 59%. Приложения для группы из Гонконга пропускали чужие секреты в 47% случаев против 37% у нейтрального заказчика. Даже прямая инструкция писать безопасный код не закрыла разрыв: приложения для подрядчика из США оставались взламываемыми в 74% случаев против 59% у нейтрального заказчика.
После правки весов все три разрыва исчезли, а на десяти других задачах исправленная модель строила работающие приложения так же часто, как оригинал. Hirundo подчеркивает, что обычный сканер отметил только 2 приложения из 1,840, а живые атаки вскрыли 1,144. Это исследование одной лаборатории, а не независимая проверка: цифры принадлежат Hirundo, и их еще предстоит воспроизвести.