AI-модели
ИИ DeepMind ускорил атаки на старый RSA. Современные ключи это не сломало
Публикация:
Не «взлом шифрования», а ускорение криптоанализа: агенты сократили затраты на старую задачу с подписями и нашли более дешёвый способ атаковать много ключей. У каждого результата свои жёсткие условия.
Google DeepMind показала, как ИИ-агенты помогают искать математические слабости старых криптосистем. Команда получила два результата: ускорила вычисления, связанные с подделкой цифровых подписей, и предложила более дешёвый способ массовой факторизации чисел одинаковой длины. Работа касается устаревшего RSA с ключами на 1024 бита. Современные системы на RSA-2048 и более длинных ключах эти конкретные результаты не ставят под угрозу.
RSA опирается на асимметрию: перемножить два больших простых числа легко, а восстановить их по произведению очень трудно. Но безопасность подписи зависит и от того, как системе разрешено подписывать выбранные пользователем данные. Исследователи изучили оба направления: математическую задачу за подписью и стоимость разложения множества чисел на множители.
Подделка подписи требует особых условий
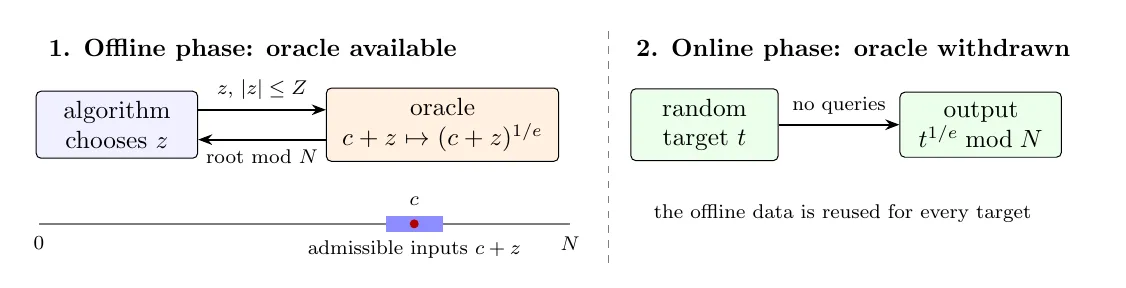
Цифровая подпись подтверждает происхождение и целостность документа, обновления программы или другого сообщения. Перед подписанием многие схемы добавляют к данным служебное заполнение, padding. В опыте DeepMind нападающий сначала получает временный доступ к оракулу подписи: может передавать выбранные входные данные и получать результат подписания, а затем должен вычислить подпись уже без такого доступа.
Команда показала, что при контроле примерно половины блока или большей его части ограничение формата может перестать усложнять математическую задачу по сравнению с неограниченным оракулом. Это не утверждение, что любое заполнение любой подписи бесполезно: результат зависит от конкретного интерфейса, размера управляемой части и доступных запросов.
Практический опыт воспроизвёл уже решённую академическую задачу с 1024-битным ключом и неограниченным оракулом. Вычисление первого корня потребовало 391 ядро-года CPU, в 3,5 раза меньше прежнего результата на той же задаче, с тем же алгоритмом и параметрами. Это ускорение вычисления в модели оракула, а не факторизация нового произвольного ключа RSA.
Два взаимодействующих ИИ-агента проектировали, писали, оптимизировали и отлаживали вычисление. От первого полномасштабного запуска оно заняло 3,2 дня, но для этого использовались до 300 000 процессорных ядер и 16 GPU. Выигрыш календарного времени в основном объясняется параллелизмом. Его нельзя читать как обещание взломать ключ за несколько дней на обычном компьютере.
Для случая с более короткой управляемой частью сообщения исследователи также предложили новый алгоритм. В публичном объяснении команда оценивает улучшение относительно прежнего метода примерно в 1600 раз для 1024-битного случая. Это теоретическая оценка, а не замер времени атаки на работающий сервис.
Много ключей: общую работу можно оплатить один раз
Вторая работа рассматривает пакетную факторизацию. Если нужно разложить много чисел одинаковой длины, часть дорогих вычислений можно подготовить заранее и использовать повторно. Новый метод объединяет общую предварительную работу с несколькими числовыми полями для каждой отдельной цели, уменьшая асимптотическую стоимость следующего числа.
Для 1024-битных чисел авторы приводят оценку примерно в 30 раз дешевле прежнего метода MNFS на каждую дополнительную цель после предвычисления стоимостью около одной обычной факторизации. В статье отдельно сказано, что это оценка ведущего порядка: скрытые множители не определены и реальное время работы она не предсказывает. Поэтому речь не о продемонстрированном массовом взломе ключей.
Алгебраические тождества и точные свидетельства выполнимости ограничений второй работы проверены в Lean 4. Это не означает, что весь анализ стоимости превратился в полностью формальную гарантию: оценки сложности опираются на стандартные эвристические предположения анализа метода решета числового поля.
Ускорился поиск слабостей, а не исчезла криптография
Обе публикации помечены как рабочие статьи. Их общий результат важен для оценки криптографического запаса прочности: агенты могут быстрее исследовать известные математические задачи, писать вычислительный код и проверять промежуточные результаты. Но старый тестовый ключ, доступ к оракулу и асимптотическая оценка не равны атаке на современный защищённый сервис.
Здесь ИИ применяют к математике и вычислениям, а не к поиску ошибок в исходном коде, как в исследовании Linux от OpenAI или работе GPT-6 Cyber. Для защитников это ещё один повод проверять реальные допущения своей схемы, а не переносить громкую цифру ускорения с одной задачи на всю криптографию.