Квантовые компьютеры и криптография: Шор, PQC и QKD
Каким алгоритмам угрожают квантовые компьютеры, что делают ML-KEM, ML-DSA и SLH-DSA и чем постквантовая криптография отличается от QKD.
Квантовые компьютеры создают угрозу некоторым широко используемым способам обмена ключами и цифровой подписи. Для защиты разрабатывают и внедряют постквантовую криптографию (PQC): её алгоритмы работают на обычных компьютерах и рассчитаны на противодействие в том числе квантовым атакам.
При этом фраза «квантовый компьютер взломает шифрование» слишком широка для выбора защиты. Файл, соединение браузера и подпись обновления используют разные криптографические механизмы. Чтобы понять риск, сначала определите, какую задачу выполняет алгоритм: шифрует данные, согласует ключ или подтверждает происхождение программы.
Оптический кабель рядом с металлической конструкцией на каменной поверхности.
Что делает алгоритм Шора
Алгоритм Шора описывает квантовый способ факторизации, разложения целого числа на множители, и дискретного логарифмирования, обратной задачи к возведению в степень в конечной математической структуре. На сложности этих задач основана защита ряда систем с открытым ключом: один ключ доступен другим участникам, а второй владелец хранит в секрете. В частности, факторизация важна для RSA, алгоритма, применяемого в схемах шифрования и подписи. Для практической атаки нужен квантовый компьютер, способный выполнить достаточно большое и надёжное вычисление.
Число физических кубитов, аппаратных носителей квантовой информации, само по себе не доказывает такую возможность. Для надёжного вычисления нужна коррекция ошибок: защита информации с помощью дополнительных элементов и проверок. Важны число операций над защищёнными логическими кубитами, длительность вычисления и точность результата. Объяснение Национального института стандартов и технологий США (NIST) связывает криптографическую угрозу с масштабированием и надёжностью квантового оборудования.
Отсюда следуют два разных решения. Разработчики инфраструктуры готовят миграцию заранее, потому что обновление протоколов и устройств занимает время. Пользователь продолжает устанавливать проверенные обновления и применять штатные средства защиты. Отказ от шифрования из-за новости о новом процессоре не уменьшает риск и не приближает переход к устойчивым алгоритмам.
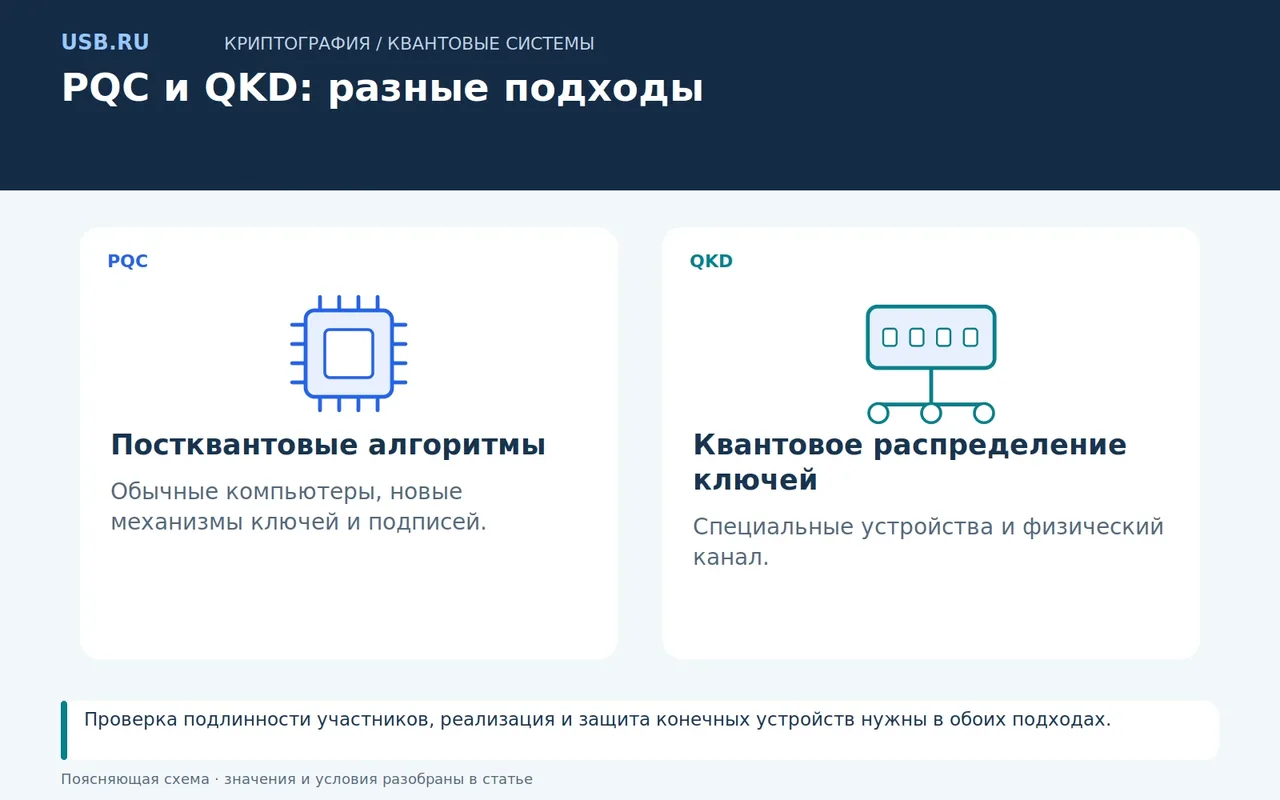
Схема: два разных подхода к защите связи и их общие требования.
Какие части защиты нужно различать
В защищённом соединении одновременно работают несколько механизмов. Один согласует общий секрет, другой подтверждает подлинность участника, третий шифрует поток данных. Замена одного элемента не означает автоматическое обновление остальных.
| Механизм | Основная задача | Что проверить при миграции |
|---|---|---|
| RSA; DH и ECDH (согласование ключей); подписи на эллиптических кривых | Обмен ключами или подписи в зависимости от схемы | План замены квантово уязвимых компонентов |
| Симметричное шифрование, например AES | Защита данных с уже известным секретным ключом | Параметры, режим, управление ключами и требования выбранного профиля |
| Криптографический хеш, короткий отпечаток данных | Сопоставление отпечатков и построение других защитных механизмов | Алгоритм, длина результата и конкретное применение |
| Постквантовый механизм инкапсуляции ключа (KEM) | Получение общего секрета с помощью открытого ключа получателя | Реализация, параметры и поддержка протокола обеими сторонами |
| Постквантовая подпись | Подтверждение происхождения и целостности | Размеры ключей и подписей, совместимость и жизненный цикл |
Для симметричных схем известен другой подход: алгоритм Гровера сокращает число шагов идеализированного перебора ключей. Однако это не атака Шора, а практический выигрыш зависит от устройства вычислений и их стоимости, как объясняет FAQ NIST. Практический выбор параметров должен опираться на актуальный криптографический профиль и требования системы. Самостоятельная замена длины ключа в одном месте без проверки всего протокола не создаёт законченной защиты.
Три опубликованных стандарта и их задачи
В августе 2024 года NIST утвердил три стандарта, выполняющие две разные задачи. FIPS 203 описывает ML-KEM, механизм инкапсуляции ключа. Его результат помогает сторонам получить общий секрет, который затем используют другие криптографические средства.
FIPS 204 задаёт цифровую подпись ML-DSA. FIPS 205 задаёт SLH-DSA, схему подписи на основе хеш-функций. Это названия стандартизованных алгоритмов. Названия исходных конкурсных предложений не заменяют проверку совместимости с опубликованным стандартом.
| Стандарт | Алгоритм | Назначение |
|---|---|---|
| FIPS 203 | ML-KEM | Установление общего секрета |
| FIPS 204 | ML-DSA | Цифровая подпись |
| FIPS 205 | SLH-DSA | Цифровая подпись на основе хеш-функций |
Для прикладной системы запись «поддерживает PQC» ещё недостаточна. Уточните версию библиотеки, набор параметров, режим протокола и условия включения функции. Также проверьте опубликованные исправления стандарта и реализации. Наличие алгоритма в библиотеке не означает, что приложение использует его в каждом соединении.
QKD и постквантовая криптография: в чём разница
Постквантовая криптография использует математические алгоритмы на обычном вычислительном оборудовании. QKD (Quantum Key Distribution), квантовое распределение ключей, опирается на специальную физическую передачу и измерение квантовых состояний для получения ключевого материала.
QKD не заменяет всю систему безопасности. Участникам нужна аутентификация, подтверждение подлинности друг друга, а конечные устройства и реализация сохраняют собственные риски. Специальное оборудование и требования к каналу влияют на область применения. Эти ограничения разбирает материал NSA о QKD. Позиция NSA о применении в американских системах национальной безопасности относится к конкретной сфере, её не следует превращать в универсальный запрет технологии.
Для обычного сайта вопрос миграции обычно касается библиотек, TLS (протокола защищённого соединения), сертификатов, связывающих открытый ключ с владельцем, и сервисов поставщиков. Он не сводится к покупке «квантового модема». Для специальной линии связи рассматривают иные инженерные условия, бюджет и модель угроз. Одинаковое слово «квантовый» в названиях не делает эти варианты взаимозаменяемыми.
Почему переход планируют до появления практической атаки
Некоторая информация сохраняет ценность дольше жизненного цикла устройства. Перехваченный сегодня зашифрованный трафик представляет интерес, если в будущем появится возможность восстановить секрет. NIST называет этот сценарий harvest now, decrypt later, то есть сбор сейчас и расшифровку позднее. Материал NIST о постквантовой криптографии объясняет связь срока секретности и заблаговременной миграции.
Рассмотрим условный пример без прогноза появления квантовой машины. Компания хранит чувствительную информацию десять лет, а заменяет часть оборудования раз в семь лет. Решение о новом устройстве уже влияет на защиту данных в следующем цикле эксплуатации. Поэтому в закупке разумно проверить обновляемость криптографических библиотек и документированный план поддержки. Для такого решения не требуется назначать вымышленную дату «квантового взлома».
Практический порядок проверки инфраструктуры
Начните с перечня систем: внешние соединения, защищённые сетевые туннели (VPN), сертификаты, подпись программ, резервные копии и встроенные устройства. Для каждой записи укажите владельца, назначение криптографии, используемую библиотеку и способ обновления. Формулировка «у нас все сайты используют защищённое соединение HTTPS» не заменяет такой перечень.
Затем оцените срок конфиденциальности данных и последствия подделки подписи. Эти две задачи требуют отдельных решений. Для архива важен риск последующей расшифровки, для обновления прошивки важна возможность проверить доверенную подпись спустя годы.
После этого запросите у поставщика конкретный план поддержки стандартов. Проведите испытание совместимости в тестовой среде. Проверьте размеры сообщений, задержку установления соединения, нагрузку, резервный режим и журналы. Критерий завершения миграции должен показывать, какой алгоритм действительно использует рабочая система, а не только наличие флажка в интерфейсе.
Наконец, сохраните возможность последующих обновлений. Криптографическая гибкость означает управляемую замену алгоритмов и параметров. Она требует учёта зависимостей и проверки совместимости. Собственный протокол из отдельных базовых криптографических алгоритмов не заменяет внедрение проверенной реализации.
Частые вопросы
Квантовый компьютер уже расшифровывает любой HTTPS-трафик?
Такой вывод не следует из сообщений о количестве кубитов. Для оценки конкретной угрозы нужны характеристики атакуемой схемы и доказанная способность выполнить соответствующее вычисление. Заголовок об аппаратном достижении не заменяет эти сведения.
Для ML-KEM нужен квантовый процессор?
Нет. Постквантовые алгоритмы предназначены для обычных компьютеров. Слово «постквантовый» описывает цель защиты от соответствующего класса атак.
ML-KEM заменяет цифровую подпись?
Нет. Он решает задачу установления общего секрета. Подписи ML-DSA и SLH-DSA имеют другое назначение. Протокол согласует работу этих механизмов с остальными компонентами защиты.
Когда следует переходить на PQC?
Срок внедрения определяют применимые требования, данные, жизненный цикл систем и готовность поставщиков. Начать инвентаризацию и проверку поддержки следует до обязательной замены оборудования. Универсальной даты для любого сайта и устройства нет.
Как оценивать готовность системы
Для разговора с поставщиком подготовьте перечень систем и сроков хранения данных. Запросите названия алгоритмов, версии реализаций и способ подтвердить рабочий режим соединения. Следующее решение станет предметным: что уже поддерживает обновление, где требуется замена и какие системы нужно испытать раньше остальных.