Десять репозиториев с GitHub, которые выглядят как запрещённые: зачем их сделали авторы
Десять бесплатных публичных репозиториев с GitHub, которые выглядят как набор инструментов взломщика: сканер камер, живой фейссвап, реле логина в обход двухфакторной защиты. У каждого есть законное назначение, и у каждого есть слабое место.
Cameradar: сканер камер, который начинается с заводского пароля
Cameradar делали для пентеста. Он сканирует RTSP-эндпоинты на разрешённых целях, перебирает пароли и маршруты по словарям. В README условие одно: сканировать можно только сети и устройства, которые принадлежат вам или на проверку которых есть письменное разрешение. На практике инструмент находит камеры в сети, определяет модель, угадывает адрес видеопотока и перебирает заводские логины. Камера, на которой до сих пор стоит пароль из коробки, отдаёт свой поток.
У проекта 5332 звезды на GitHub. Против него хватает трёх вещей: уникальный пароль, заданный в день установки, закрытый доступ из интернета и свежая прошивка.
garak: сканер уязвимостей для языковых моделей
garak выпустила NVIDIA. В README сравнение короткое: если вы знаете nmap или Metasploit, garak делает примерно то же самое, только для языковых моделей. Он проверяет, можно ли заставить приложение на базе LLM сломаться нежелательным образом: ищет галлюцинации, утечки данных, prompt injection, дезинформацию, токсичные ответы и джейлбрейки. Модель следует инструкциям из любого текста, который читает, поэтому враждебный текст может уговорить её нарушить собственные правила.
На GitHub у проекта 10003 звезды. Честное ограничение сканера: он знает только атаки, которые кто-то уже нашёл, и пройденный тест не доказывает безопасность. Поэтому модель проверяют до релиза, фильтруют вход и выход и дают ей минимум прав.
Maigret: досье на человека по одному нику
Maigret собирает досье на человека только по нику: проверяет аккаунты на огромном числе сайтов и вытаскивает из страниц всю доступную информацию. В README заявлена поддержка 5,900 сайтов, а обычный запуск проверяет 500 самых посещаемых. Каждый найденный ник или идентификатор становится следующим поиском, и из одного имени вырастает цепочка аккаунтов.
У Maigret 40492 звезды на GitHub. Инструмент находит, где живёт имя, а кто за ним стоит, всё ещё должен проверять человек: два человека с одинаковым ником для него неразличимы. Помогают разные ники для разных сервисов, удаление забытых аккаунтов и проверка себя самого.
Shannon: ИИ-пентестер, который докладывает только о доказанном
Shannon от Keygraph это автономный ИИ-пентестер для веб-приложений и API. Он анализирует исходный код, находит векторы атаки и выполняет настоящие эксплойты, чтобы доказать уязвимость до того, как она попадёт в продакшн. Правило проекта короткое: нет эксплойта, нет отчёта. В отчёт попадает только уязвимость с рабочим подтверждением, остальное отбрасывается.
На GitHub у проекта 51776 звёзд. Для работы ему нужны исходный код, запущенная staging-копия и платная модель, а человек всё равно должен проверять находки. На практике его запускают в своём CI на staging до релиза, и сборка падает на всём, что Shannon доказал.
Xray-core: туннель, который притворяется обычным сайтом
Xray-core это открытая платформа для сетевых задач, известная прежде всего режимом reality. При подключении рукопожатие имитирует обычный браузер, который запрашивает известный сайт, а сервер без секретного ключа просто пропускает проверяющего на настоящий сайт с его настоящим сертификатом. Туннель получает только устройство с ключом. Со стороны это выглядит как обычный визит на известный сайт.
У проекта 42859 звёзд на GitHub. Прячет он то, как выглядит соединение, а не как оно себя ведёт. Человек, который держит сервер, видит, какие сайты вы посещаете, и всё, что не зашифровано отдельно. Поэтому конфигурацию берут только у тех, кому доверяют.
TruffleHog: поиск утёкших секретов с проверкой, живы ли ключи
TruffleHog ищет, проверяет и анализирует утёкшие секреты. Секрет это ключ, которым машина подтверждает себя перед другой машиной: ключ облачного аккаунта, платёжный ключ, пароль базы данных. Инструмент распознаёт более 800 видов секретов и для каждого ключа, который удалось классифицировать, может залогиниться и проверить, жив ли он до сих пор. Для 20 с лишним самых распространённых видов он идёт дальше и выясняет, что именно позволяет ключ: кто его создал, к каким ресурсам даёт доступ и с какими правами.
На GitHub у TruffleHog 29250 звёзд. Удалённый из кода ключ никуда не девается: старый коммит по-прежнему его хранит, а TruffleHog читает всю историю. Репозитории сканируют до пуша, а утёкший ключ отзывают: удалять коммит бесполезно.
Sliver: фреймворк для эмуляции противника
Sliver от Bishop Fox это open-source кроссплатформенный фреймворк эмуляции противника и red team. Его делали для того, чтобы организации любого размера проводили санкционированное тестирование безопасности. Задача инструмента держать тихую линию в машину после взлома: оператор запускает слушатель, небольшая программа на целевой машине звонит домой по трафику, который выглядит обычным, и оператор получает сессию, то есть удалённое управление компьютером. Импланты поддерживают управление через Mutual TLS, WireGuard, HTTP(S) и DNS.
У проекта 12316 звёзд на GitHub. Sliver попал в совместный advisory NCSC, FBI, CISA и NSA от 7 мая 2021 года про операторов SVR: по данным агентств, операторы использовали инструмент, чтобы сохранить доступ к жертвам после раскрытия прежних возможностей. В том же документе сказано, что операторы часто использовали отдельную инфраструктуру управления для каждой жертвы. Сам Sliver при этом не улика: это open-source инструмент red team, который может запустить кто угодно. Против него работают обновлённая защита конечных точек и алерты на исходящие соединения к новым адресам.
Evilginx2: реле логина, которое обходит двухфакторную защиту
Evilginx2 это фреймворк атаки man-in-the-middle для фишинга логинов вместе с session cookies, что позволяет обходить двухфакторную защиту. Автор писал его для red team, чтобы показать именно эту слабость. Инструмент не подделывает страницу входа, а ретранслирует настоящую в реальном времени. Жертва открывает похожую ссылку, пароль и код проходят на настоящий сайт, который её логинит, а на обратном пути копируется session cookie, и код больше не нужен.
На GitHub у проекта 15899 звёзд. В README автор отдельно оговаривает: инструмент создан для демонстрации того, на что способны подготовленные атакующие, и использовать его следует только в легитимных заданиях пентеста с письменным разрешением. Останавливают его passkeys и аппаратные ключи: они привязаны к настоящему адресу сайта, и похожий домен ничего не подпишет.
Strix: команда ИИ-агентов для пентеста приложений
Strix это open-source инструмент ИИ-пентеста: автономные ИИ-хакеры, которые находят и чинят уязвимости приложения. Агенты работают командой: планируют атаку, пробуют входные данные, которые могут её сломать, и продолжают, пока не получат рабочее доказательство. Отличие от обычного сканера именно в доказательстве: Strix запускает код динамически, находит уязвимости и подтверждает их реальными proof-of-concept, а не списком возможных проблем.
У Strix 75149 звёзд на GitHub. Ум агентов ограничен моделью, которая за ними стоит, а хорошие модели стоят денег за каждый запуск. Поэтому своё приложение прогоняют до релиза: исправляют то, что доказано, и повторяют после каждого большого изменения.
Deep-Live-Cam: живой фейссвап по одному фото
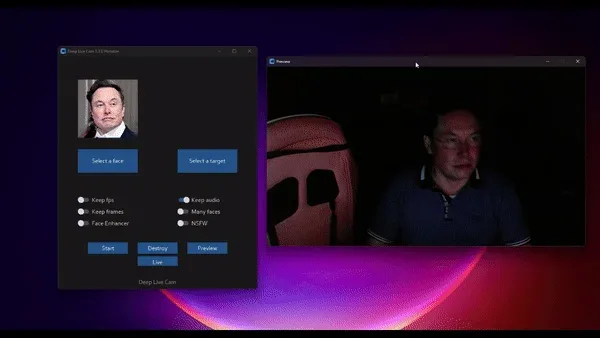
Deep-Live-Cam это реалтайм фейссвап и видео-дипфейк в один клик по единственному фото. Авторы описывают его как инструмент для индустрии ИИ-медиа: помогать художникам оживлять персонажей, делать контент и использовать модели для дизайна одежды. В том же README они просят использовать лицо реального человека только с его согласия и помечать результат как дипфейк при публикации.
На GitHub у проекта 98045 звёзд, и это самый популярный репозиторий из десяти. Инструмент меняет только внешность: ни голос, ни того, кто сидит за клавиатурой. Случай, который сделал тему знаменитой, случился в январе 2024 года. Сотрудник финансового отдела гонконгского офиса инжиниринговой компании Arup получил сообщение якобы от финансового директора из Великобритании, а затем попал на групповой видеозвонок, где все остальные участники оказались сгенерированными копиями реальных коллег.
За следующие дни он сделал 15 переводов на пять счетов на общую сумму 200 миллионов гонконгских долларов, около 25.6 миллиона долларов США. В полицию сообщили 29 января 2024 года, а в мае 2024 года Arup подтвердила, что была целью атаки, и что ни одна из её внутренних систем не была скомпрометирована.
Защита здесь это кодовое слово и перезвон по известному номеру: когда звонок просит денег, нужно повесить трубку и позвонить самому.
Все десять репозиториев лежат в открытом доступе, и ни один из них не запрещён. Авторы писали их для проверки своих систем, а у каждой из этих систем есть тонкое место.