Хайповые репозитории GitHub этой недели, 19–25 октября 2026: агенты берутся за чужие программы
Хайповые репозитории GitHub этой недели, 19–25 октября 2026: REA, Clean Your TV, VoiceStudio, CLI-Anything, ai-memory и ещё четыре проекта.
Автор проекта Clean Your TV пишет в README, что 17 октября выложил фотографии телевизора своих родителей до и после чистки. Рекламу с главного экрана убрал Claude Code по Wi-Fi. По словам автора, пост набрал 7,4 млн просмотров, а проект, который назывался tv-vibehack, к 19 октября получил новое имя. К 25 октября у репозитория больше 33 тысяч звёзд.
Эта история хорошо показывает неделю. По таблице Weekly на Star History с 17 по 23 октября 2026 года первое место занял morluto/rea с приростом около 80 тысяч звёзд, второе набрало примерно 18 тысяч. Рядом оказались проекты, которые учат агентов работать с готовыми программами: разбирать их, управлять ими, запоминать общую работу и проверять собственный код. Ниже девять самых заметных репозиториев недели об этом. Это не рейтинг: в первую пятёрку Weekly вошли ещё три проекта, которые здесь не разобраны, а OpenCode и каталог плагинов Claude Code попали в подборку по теме, а не по месту в таблице.
REA: узнать, как устроена чужая функция
Репозиторий на GitHub: morluto/rea
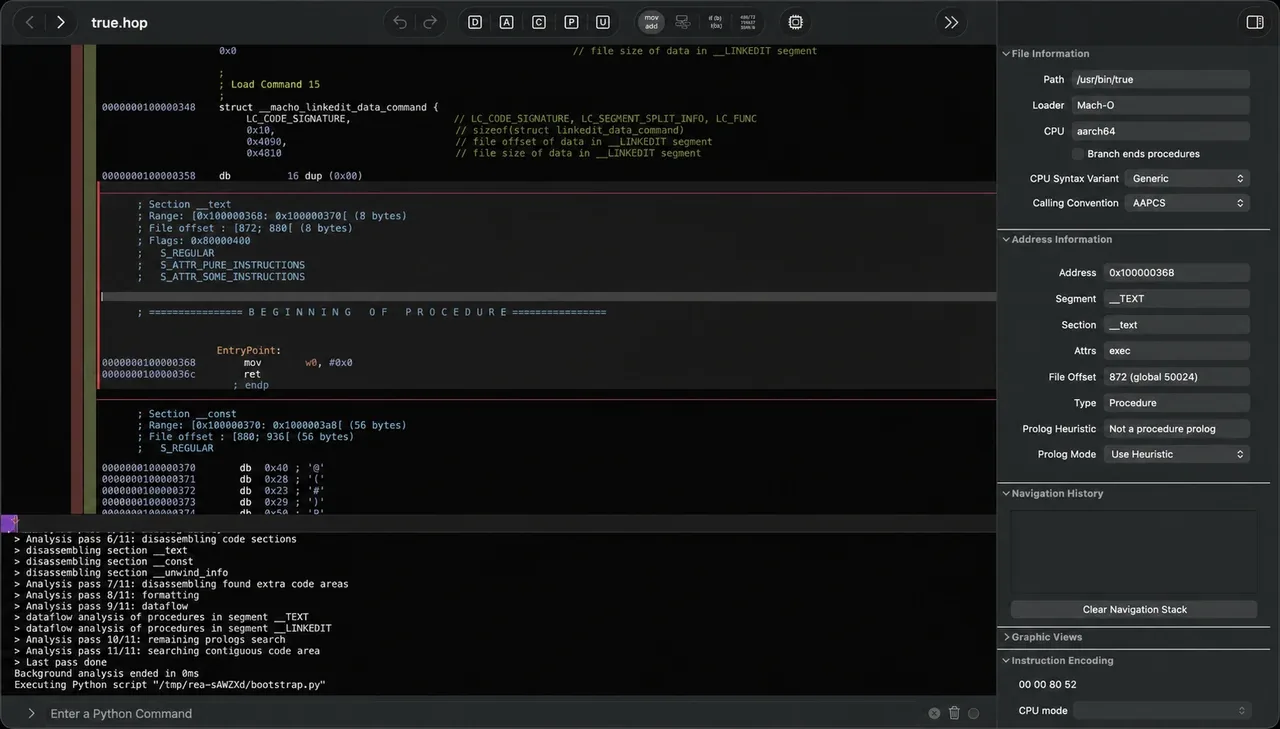 REA запускает мост анализа внутри Hopper. Изображение: репозиторий REA, MIT
REA расшифровывается как Reverse Engineer Anything. В README проект назван единым MCP-сервером для обратной разработки: он подключает агента к инструментам, которые изучают нативные бинарные файлы, JavaScript- и Electron-приложения, сборки .NET и сайты. Для нативного кода используются установленные Hopper, Ghidra или IDA. Анализ идёт локально, а в ответе агент получает найденное вместе с доказательствами и оговорками.
Пример запроса из README: понять, как устроен поиск в приложении «Заметки», показать подтверждения и построить похожую функцию в собственном проекте. Это инструмент для тех, кто изучает программы без исходников: для исследователей безопасности, разработчиков совместимости, тех, кто разбирает старый код. Репозиторий создан в апреле 2026 года, лицензия MIT, на 25 октября у него около 380 тысяч звёзд.
Здесь есть граница, которую проект не отменяет: исходники и логика чужой программы защищены лицензией и правами автора. Прежде чем строить копию функции, стоит прочитать условия использования самой программы.
Clean Your TV: сначала резервная копия, потом очистка
Репозиторий на GitHub: Gathin23/cleanyourtv
Проект работает через отладочный мост Android: на телевизоре включают отладку по USB, разрешают подключение компьютеру, а дальше действует обычный набор команд Android. По README процесс состоит из трёх шагов. Сначала сохраняется список установленных пакетов и настроек. Затем отключаются телеметрия производителя, рекламные службы и предустановленные приложения (они отключаются, а не удаляются, поэтому один скрипт может вернуть всё назад). В конце ставится небольшой собственный лаунчер, который становится главным экраном в стиле Apple TV.
Пользователю нужны компьютер в одной сети с телевизором и ИИ-ассистент с доступом к оболочке: Claude Code, Codex или Gemini CLI. Ассистент сам определяет, что на конкретном телевизоре лишнее, и спрашивает перед тем, как трогать что-то нужное, например голосовой помощник, Chromecast или обновления. Для тех, у кого нет компьютера, сообщество сделало приложение для телефона. В README заявлены 293 модели телевизоров и 83 бренда, а само время работы с ассистентом оценено примерно в пятнадцать минут.
VoiceStudio: голос, который остаётся на компьютере
Репозиторий на GitHub: debpalash/VoiceStudio
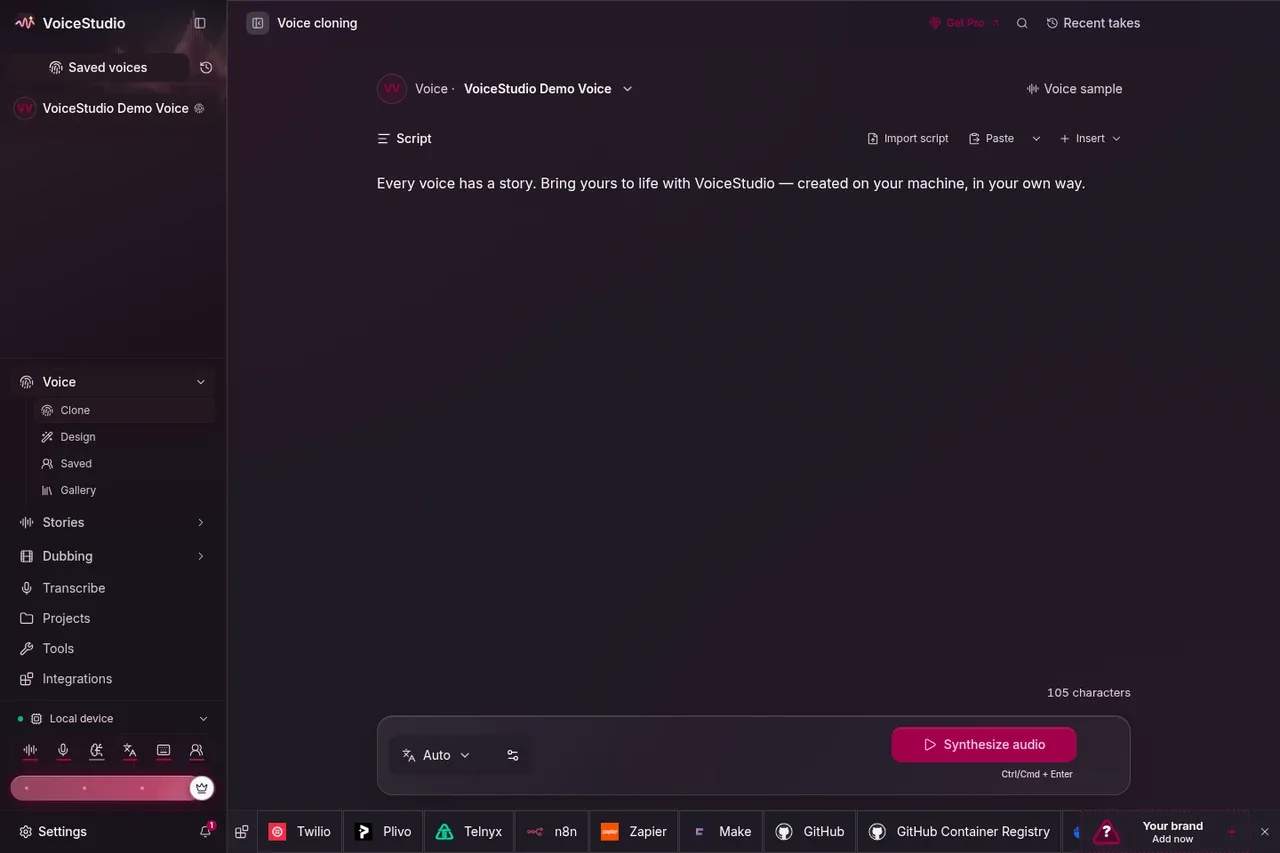 Клонирование голоса в VoiceStudio. Изображение: репозиторий VoiceStudio, AGPL-3.0
VoiceStudio вошёл в первую пятёрку Weekly с приростом 12 196 звёзд. В README он назван открытым локальным приложением для клонирования голоса, создания нового голоса по описанию, дубляжа видео, диктовки, транскрипции и озвучивания книг на 646 языках. По умолчанию работает движок OmniVoice от k2-fsa, можно выбрать другой. Локальные сценарии идут на оборудовании пользователя, удалённые сервисы подключаются по желанию, а статистика собирается только с согласия.
Для агентов у программы есть локальный API и MCP, поэтому озвучку можно поручить тому же ассистенту, который пишет код. Лицензия AGPL-3.0, а на 25 октября у репозитория около 85 тысяч звёзд. Читатели, которые пользуются облачным ElevenLabs, найдут здесь локальную альтернативу, но качество голоса и скорость на слабом компьютере стоит проверить на своих задачах.
CLI-Anything: командная строка для программы без неё
Репозиторий на GitHub: HKUDS/CLI-Anything
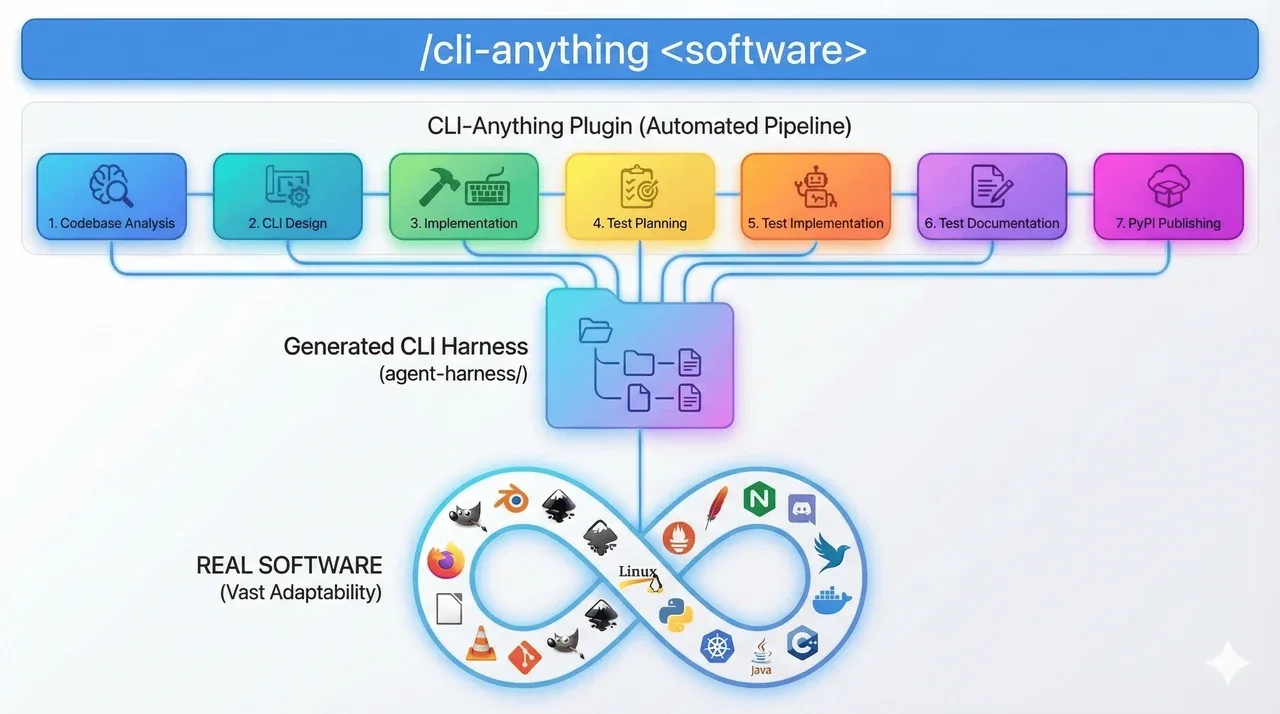 Как CLI-Anything строит оболочку для программы. Изображение: репозиторий CLI-Anything, Apache-2.0
Исследовательская группа HKUDS подходит к той же проблеме с другой стороны. У большинства настольных программ есть окна, а у агента окон нет: он работает командами. CLI-Anything строит между агентом и программой командную оболочку, а готовые оболочки собраны в каталоге CLI-Hub. В README перечислены примеры работы с CAD, 3D-сценами, диаграммами, играми и субтитрами, заявлены демонстрации на восемнадцати приложениях и 2461 проходящий тест, а описание метода вынесено в технический отчёт на arXiv.
Лицензия Apache-2.0, создан проект 8 марта 2026 года, звёзд около 57 тысяч. Пара с REA получается естественной: REA разбирает программу, чтобы понять, как она устроена, а CLI-Anything даёт агенту возможность ею управлять.
ai-memory: продолжить в другом агенте
Репозиторий на GitHub: akitaonrails/ai-memory
 Логотип ai-memory. Изображение: репозиторий ai-memory, MIT
В README ai-memory задача сформулирована прямо: закрыть Claude Code посреди работы, запустить Codex в той же папке и продолжить, не объясняя заново архитектуру, неудачные подходы и открытые вопросы. Проект собирает общую память для более чем двадцати инструментов, включая Claude Code, Codex, Cursor и Gemini CLI. Передача задачи устроена как протокол: у каждой есть владелец, и принять её можно один раз.
Память хранится простыми markdown-файлами в вики на git, а база данных служит только пересобираемым индексом. Поэтому заметки можно прочитать глазами, открыть в Obsidian или поправить руками. Сервер памяти запускают сами: на ноутбуке, домашнем сервере или где угодно. Это Rust-проект под лицензией MIT, создан в мае 2026 года, около 13 тысяч звёзд.
security-guidance: проверка кода по ходу работы
Репозиторий на GitHub: anthropics/claude-plugins-official, плагин лежит в каталоге plugins/security-guidance
 Плагин security-guidance в документации Claude Code. Изображение: Claude Code Docs, Anthropic
Репозиторий anthropics/claude-plugins-official, около 44 тысяч звёзд, назван официальным каталогом плагинов Claude Code. Для этой недели важнее всего плагин security-guidance. По документации Anthropic, он работает на трёх уровнях. При каждой правке файла быстрая проверка по шаблонам ищет рискованные вызовы вроде eval(, pickle, dangerouslySetInnerHTML или изменения в .github/workflows/, причём без обращения к модели. В конце каждого хода отдельный экземпляр Claude с чистым контекстом просматривает всё, что изменилось, в фоне. При каждом коммите или пуше, которые делает Claude, запускается более глубокая проверка, читающая окружающий код.
Документация честно описывает границы: плагин не блокирует запись и коммиты, модель может пропустить уязвимость, а проверки на модели расходуют лимиты так же, как обычные запросы. Это один слой защиты, а не замена ревью и CI. Для сканирования уже существующего кода Anthropic предлагает отдельный плагин Claude Security.
OpenCode: открытый агент и урок про облако
Репозиторий на GitHub: anomalyco/opencode
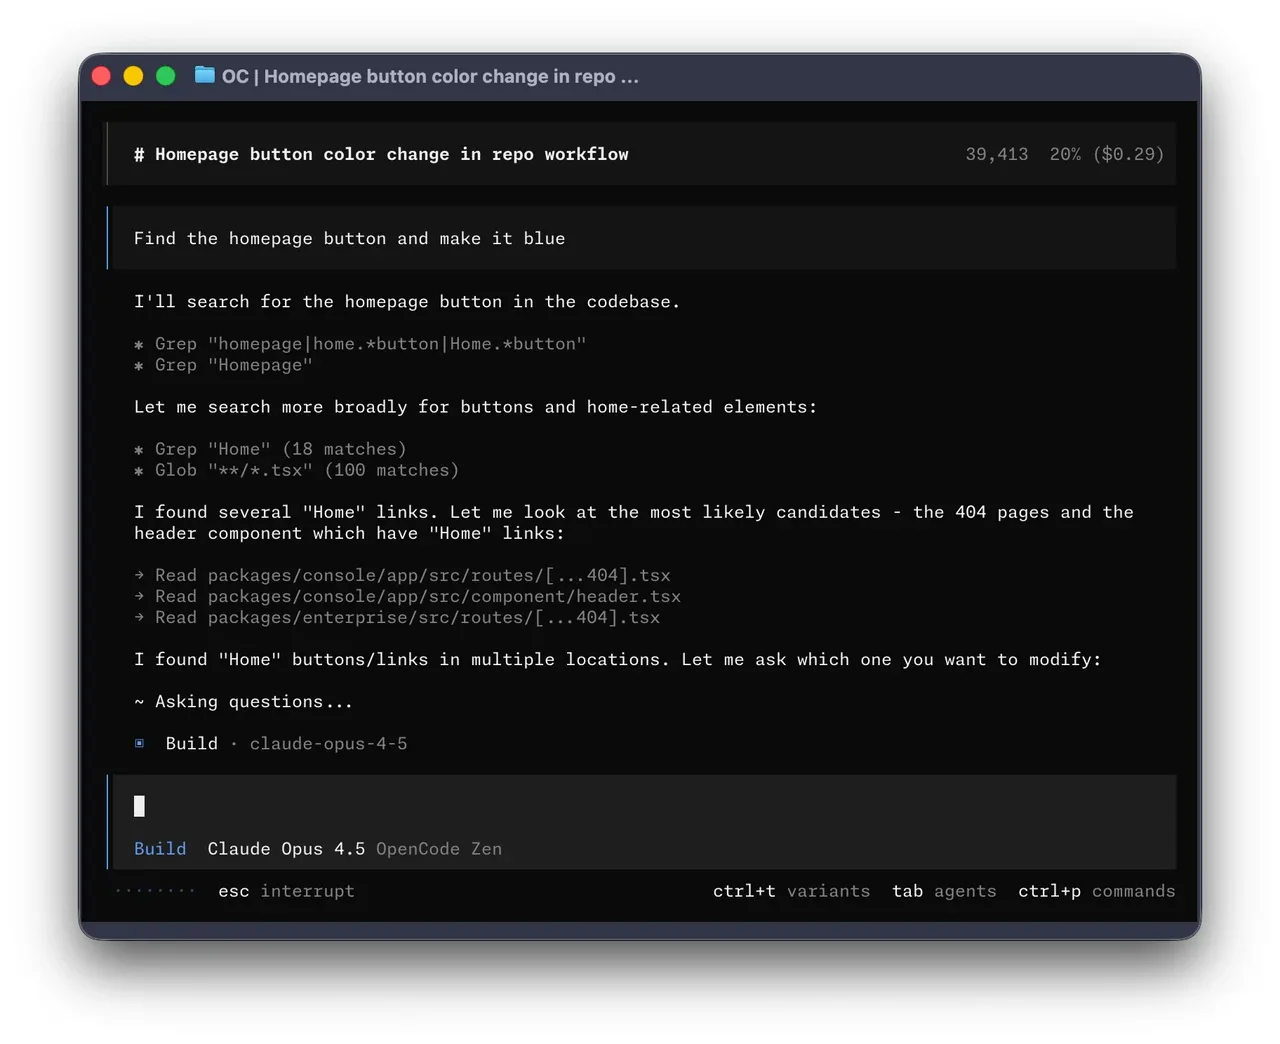 Терминальный интерфейс OpenCode. Изображение: репозиторий OpenCode, MIT
anomalyco/opencode, ранее sst/opencode, описан просто: открытый агент для программирования. У репозитория около 221 тысячи звёзд, лицензия MIT, а в таблице Weekly он занял пятнадцатое место с приростом 6 706. Это работающий в терминале агент, которого можно запускать как инструмент командной строки.
На этой неделе о проекте писали и по другой причине. По сообщению BleepingComputer, компания OpenCode подтвердила взлом, затронувший 1,4% пользователей её облачной консоли: с 17 октября могли быть раскрыты сохранённые ключи OpenAI, Anthropic и Google. Часть пользователей сообщала о списаниях больше 1700 долларов за ночь. В доступных сообщениях речь шла о консоли сервиса, о взломе самого репозитория там не говорится. Этот случай напоминает: ключи к платным моделям стоит держать отдельно и ограничивать лимитами.
Навыки Android и научные навыки: что внутри SKILL.md
Репозитории на GitHub: android/skills и K-Dense-AI/scientific-agent-skills
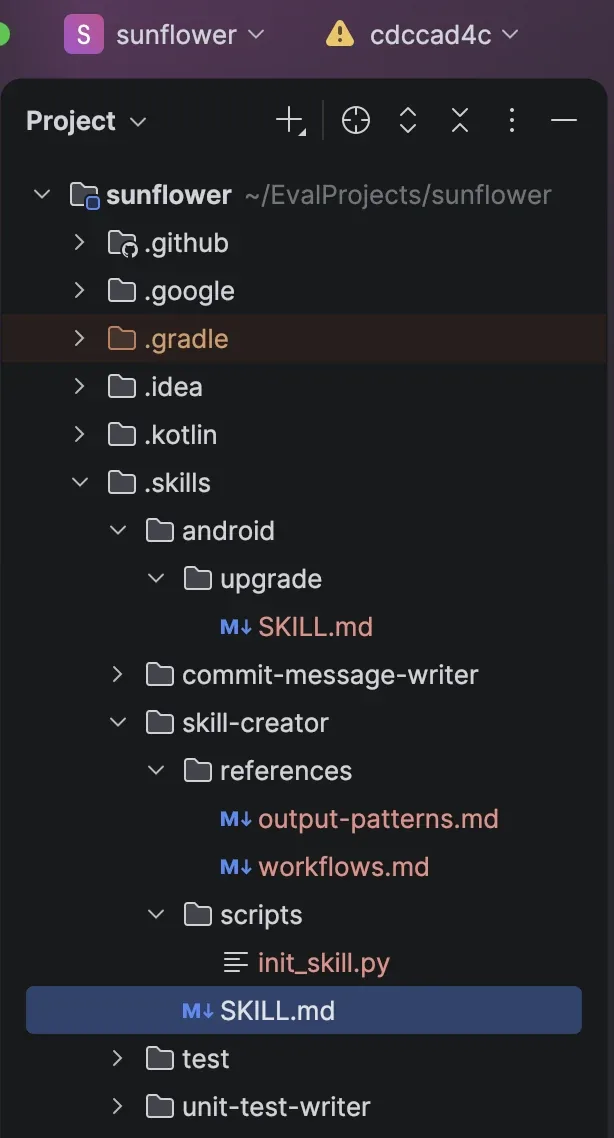 Файлы навыков в проекте Android Studio. Изображение: Android Developers
android/skills, около 9,7 тысячи звёзд, лицензия Apache-2.0. В README это набор модульных инструкций для агентов по официальным рекомендациям Android. Команда пишет, что берёт случаи, где проверки показывают слабость моделей, и не занимается тем, с чем модели уже справляются, например базовыми приёмами Jetpack Compose. Навыки ставят через Android CLI, например android skills add r8-analyzer, и агент подключает нужный сам: достаточно попросить «сделать интерфейс приложения на весь экран».
Рядом стоит история другого сборника. K-Dense-AI/scientific-agent-skills, около 54,5 тысячи звёзд, собирает навыки для науки: 177 готовых навыков и больше сотни научных баз. В апреле 2026 года в его трекере появилось обращение с заголовком о том, что навык «внедряет рекламу в вашего агента». Один из участников обсуждения нашёл навык, предлагавший платный сервис K-Dense Web, заметил, что его уже убрали отдельным коммитом, и назвал это рекламой, но не вредоносным кодом. Он же перечислил ещё четыре файла, где всё ещё мог встретиться совет пользоваться тем же сервисом. Обращение закрыто. Вывод для любого сборника навыков простой: SKILL.md стоит читать до установки, потому что это инструкция, которую агент выполнит от вашего имени. Подробнее о границах доступа в материале про права и разрешения для MCP.
Больше материалов по теме собрано в рубрике GitHub Stars и в прошлом недельном обзоре.